Perder dinheiro ou promover cultura de SecInfo?
Essa discussão tem ganhado mais corpo e visão por parte de gestores e especialistas acerca da rápida evolução e da massiva quantidade de CVEs publicados diariamente, como são disponibilizados nos portais:
-
Portal CVE https://www.cve.org/
-
Patch Tuesday Microsoft https://msrc.microsoft.com/update-guide/
-
Portal MITRE https://attack.mitre.org/
Mas isso não é suficiente.
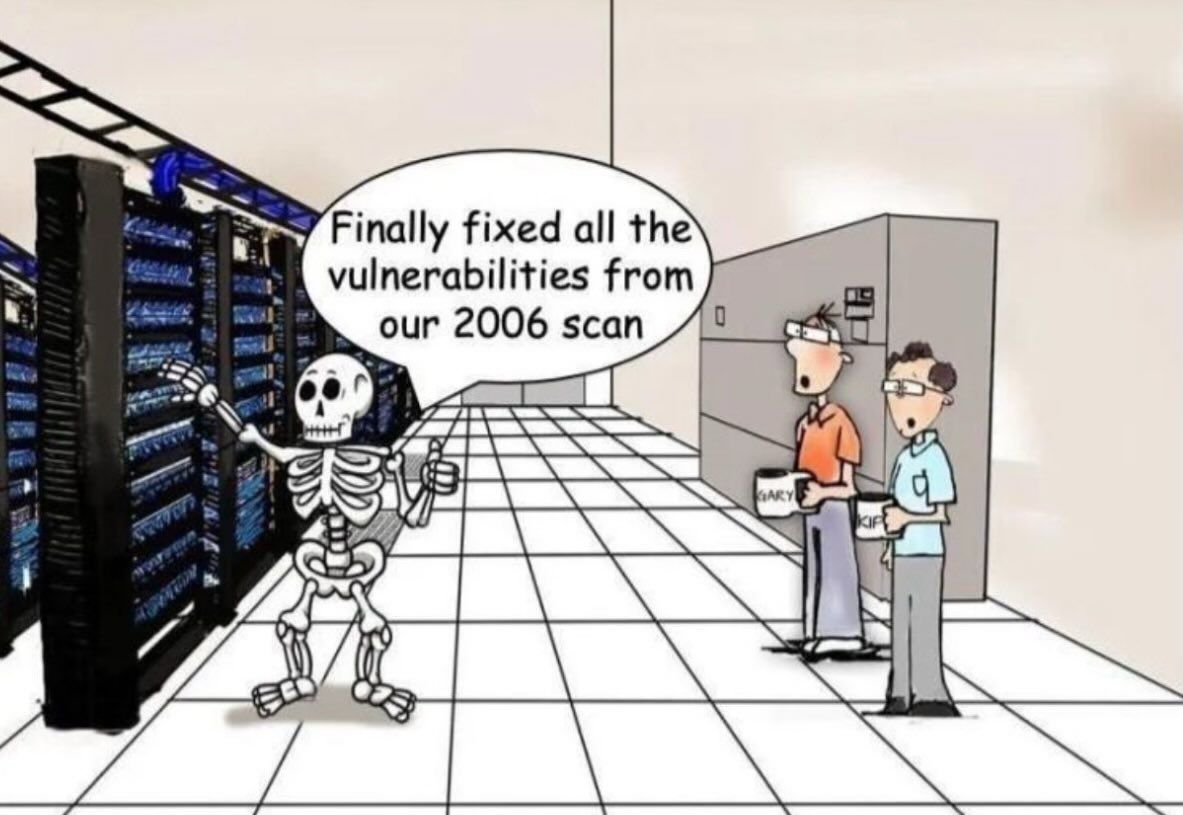
É fundamental que as empresas tenham planos de gerenciamento de mudanças bem estruturados e invistam no aculturamento das áreas de negócio. Não é razoável aceitar que uma área não pode “parar um sistema por nem um minuto” enquanto aquele(a) sistema/servidor/api/release apresentam latentes brechas e falhas.
Como mudar esse cenário?
Através de conscientização das áreas não técnicas utilizando campanhas e até mesmo metáforas que facilitem o entendimento.
Pelos recentes e massivos dados que temos custa menos remediar um sistema e ficar algumas horas sem completar uma ação do que ficar dias sem poder entregar o serviço, em virtude de um incidente de segurança.
Novamente, a área de Governança de TI precisa desempenhar papel estratégico e principalmente ser respeitada. É quem dita a regra do negócio, a partir de seus guardrails e blueprint. Arrisco a dizer que até o RH tem função importante nesse processo.
Estamos falando de cultura, missão, visão e valores. E sinceramente, muitas empresas deixam esses conceitos morrerem ao longo do tempo.
Lucro é bom, visibilidade e engajamento são ainda melhores, mas vamos começar a perceber que com o mundo digital, as correções precisam ser executadas no tempo ideal para promover robustez ante ao mercado milionário de hacking e não apenas para satisfazer OKRs ou SLA da “TI”.
Poxa Cadu, mas meu parque é um pouco defasado e seu eu reiniciar meu server “XPTO”, (que não tem manutenção corretiva do bare metal há 10 anos) ele não volta.
– Para essa e outras soluções existe o MasterCard do CEO e aplicar além de estruturar um bom plano de renovação do parque através de CapEx é vital. 💡
Brincadeiras a parte, buscar viabilidade financeira é também parte do processo que mantém e sustenta atualizações de rotina.
Cabe ressaltar que em tempos de cloud native, falar de FinOps é tão importante como ter uma estratégia de marketing invovadora.
São muitos fatores que ofuscam o real problema por trás de tantos ataques e no final do dia uma boa cultura organizacional e conscientização das Squads é o que faz a coisa fluir.
Obrigado por ficar comigo até aqui! ✨
✍️ Por Carlos Eduardo Barbosa — Qual a sua perspectiva sobre esse tema? Compartilhe sua visão ou vamos conversar no LinkedIn.